
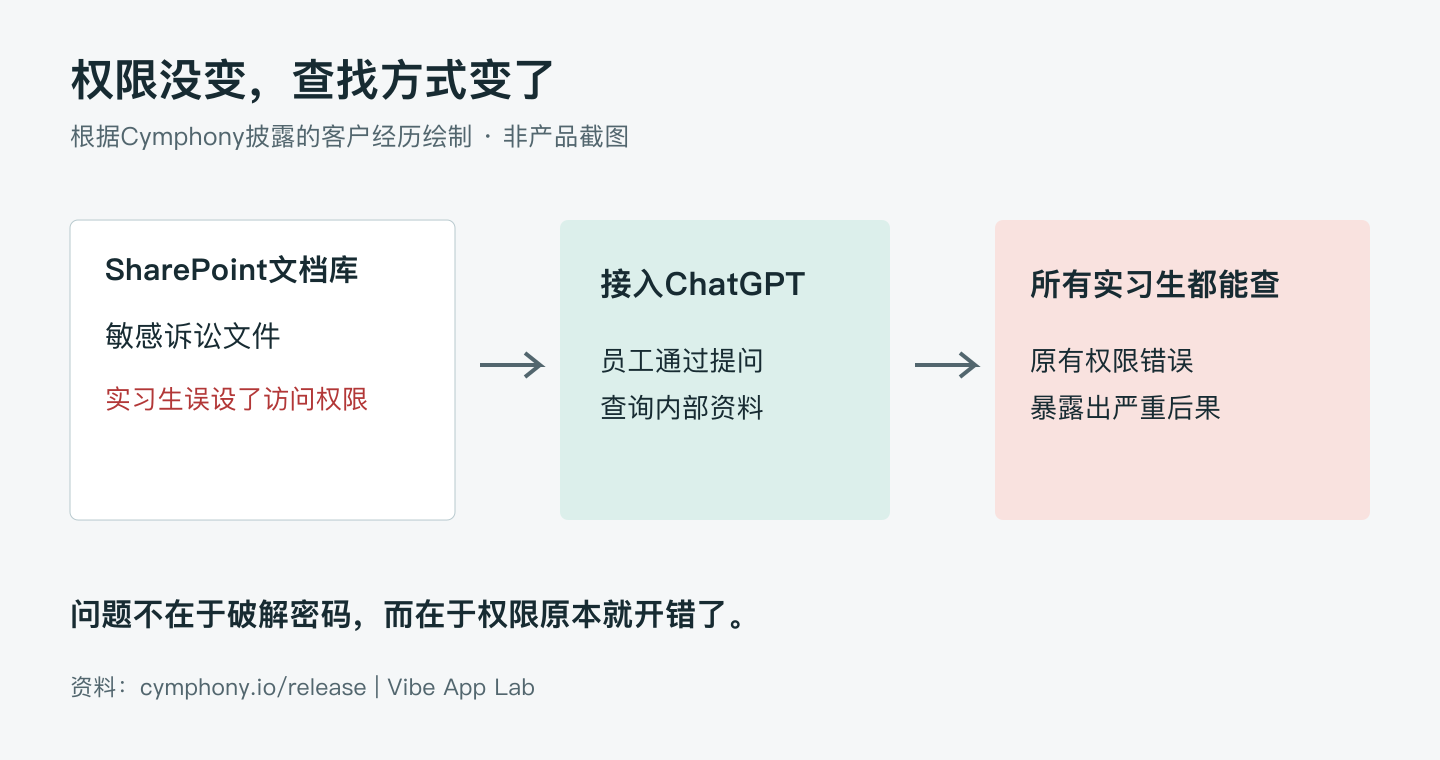
一家企业把ChatGPT接上内部文档系统SharePoint后,发现所有实习生都能向它查询高度敏感的诉讼文件。问题出在一名法务实习生无意间设错了权限。这是安全公司Cymphony的创始人Shy Dekel披露的一次客户经历,也是它要处理的生意:找出谁能通过AI读到不该读的文件,再把访问权限收回来。来源:创始人发布文章
这件事让人不安的地方在于,企业原本并不缺安全软件。
Dekel说,这位客户的安全工具已经相当齐全。对方不想再买一个只能找出问题的扫描器,而是希望有人把问题处理掉。这一要求后来影响了Cymphony的产品方向。来源:客户反馈
对于想把AI卖给企业的创业者,这比一笔融资更值得细看:客户已经买过工具,却仍有一件没人完成的工作。
以前找不到,不等于没有权限
Cymphony成立于2024年,是一家成立不足三年的原生新产品公司。团队最初做的是员工安全:把人的身份和访问权限对应起来,弄清每个人被允许做什么。AI工具大量进入企业后,这套关系变得更急迫了。来源:Calcalist对创始人的采访
理解这个变化,不必先记住一串安全术语。
一个人拥有某个文件夹的权限,并不意味着他知道里面有什么。AI接入后,原本不容易被翻到的资料,可能变成一句提问就能找到的答案。Cymphony在产品页上把这类风险列为重点:检查新AI工具上线后究竟能访问什么,而不只是登记企业买了哪些AI软件。来源:AI治理产品页
回到诉讼文件的例子,问题并不是AI破解了密码。错误权限早已存在,接入AI之后才暴露出它的严重性。
这也改变了买方的问题。业务部门关心“能不能接入”,安全部门必须回答的却是“接入以后,哪些资料会被查出来”。后者不解决,前者就很难放心推进。
找到文件,还得找到能改权限的人
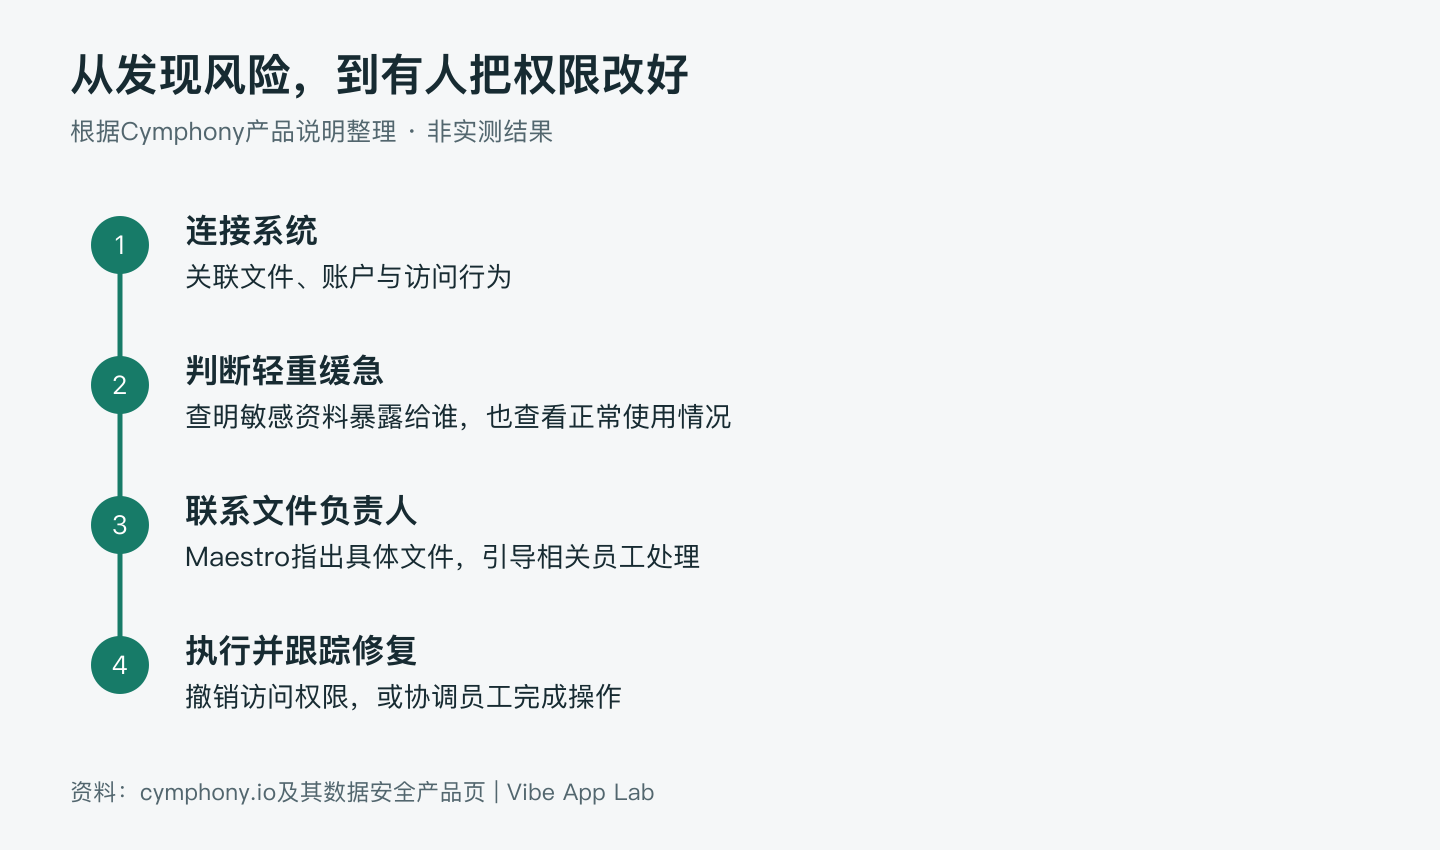
Cymphony把这项工作拆成了连续的几步。
先连接企业的文档与身份系统,把文件、账户和访问行为关联起来;再看敏感资料暴露给了哪些人或AI工具,排出处理顺序;最后撤销访问权限,或者通知文件负责人处理。官方数据安全页面还强调,修复时要看资料是否仍在被正常使用,避免收紧权限后影响工作。来源:数据安全产品页
这里最容易被低估的,是通知负责人之后的那一段。
发出一条告警不难。难的是让对的人看懂:哪份文件出了问题,为什么与自己有关,现在该做什么。Cymphony的AI助手Maestro按照官方说明,会联系受影响的员工,指出具体暴露的文件,并引导修复;安全人员也可以用自然语言追问账户、访问路径和活动情况。来源:Maestro产品说明
所以它卖的并不只是“看见风险”。通知谁、让谁处理、处理到哪一步,也被放进了产品。官方发布稿将跟踪进度、协调员工完成安全操作列为平台工作的一部分。来源:公司发布稿
这比再添一块告警面板更接近客户那句抱怨:工具已经有了,工作还没做完。
第一年的销售,已经有了收入
据TechCrunch报道,Cymphony称销售首年已做到百万美元级年经常性收入,并签下两位数的企业客户;这些是公司披露数据,未经第三方审计。来源:TechCrunch
公司公开列出的使用方包括先正达、KKR、Cass Information Systems和Athennian。来源:公司发布稿
但真正说明采购逻辑的,是另一个细节。Dekel在接受以色列财经媒体Calcalist采访时表示,一家付费的上市公司客户用Cymphony替换了两个已有产品。来源:Calcalist采访
这意味着,它至少在这家客户那里,不只是让采购再多批一笔AI预算,也进入了现有安全软件的取舍。
对于一支新团队,这条路径很具体:先接住一件跨越多个工具、却始终处理不好的工作,再争取原有预算。产品的说服力来自工作确实有人接手,而不只是模型比上一代聪明。
2026年9月,Cymphony披露完成2500万美元A轮融资,加上此前500万美元种子轮,累计融资3000万美元。Dekel告诉Calcalist,自己将赴美国设立办公室,把销售做起来、扩大大型客户基础。来源:融资与销售计划
官网留下的购买入口是预约演示和免费AI风险评估。客户不必先理解它的整套技术架构,可以先查一件与自己有关的事:准备接入公司的AI,究竟能读到什么。来源:官网